O preenchimento de credenciais não é um DDoS!
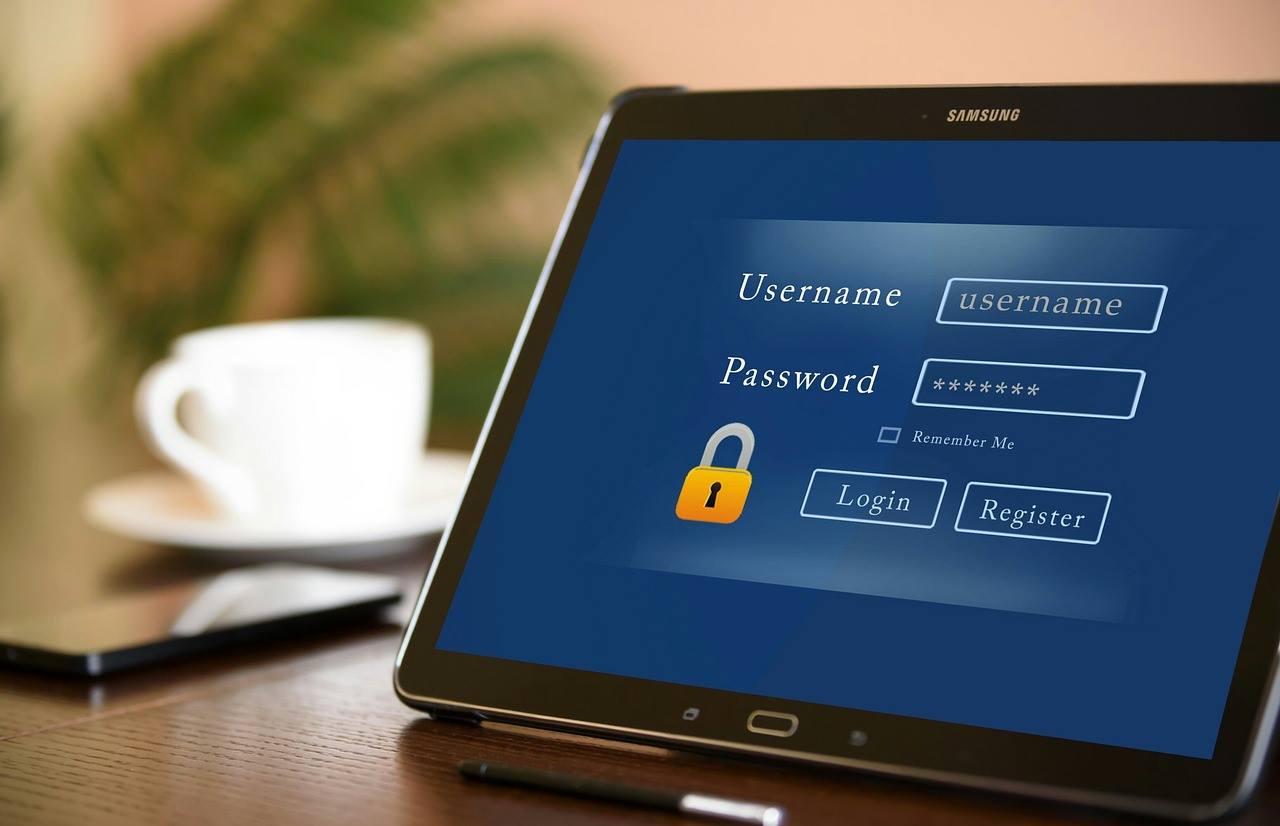
ouvi isto muitas vezes ao longo dos últimos anos: alguém está a sofrer um forte ataque DDoS no seu site. Quando lhes pergunto que tipo de ataque estão a experienciar, a resposta é geralmente que os maus da fita estão a enviar-lhes milhares ou até milhões de pedidos POST. Quando pergunto onde essas solicitações estão sendo direcionadas, a resposta é frequentemente a página de cadastro ou login!
Ataques de credential stuffing não são ataques DDoS de inundação HTTP e são muito mais perigosos. Esses ataques podem custar milhões de dólares em perda de dados e danos à reputação para as organizações. Enquanto um ataque DDoS de inundação HTTP inunda um site com tráfego, sobrecarregando e derrubando o servidor, um ataque de credential stuffing é uma forma de ciberataque mais direcionada e insidiosa. Em um ataque de credential stuffing, hackers usam bots automatizados para tentar milhares ou milhões de nomes de usuário e senhas roubados em páginas de login de sites para obter acesso não autorizado a usuários’ contas. Atualmente, a venda de credenciais roubadas é um dos negócios mais lucrativos para criminosos e essas credenciais estão sendo usadas para ataques de credential stuffing.
Ao contrário dos ataques DDoS de inundação HTTP, que são principalmente voltados para interromper as operações do site, ataques de credential stuffing se concentram em roubar dados sensíveis, como dados pessoais e financeiros de contas de usuários comprometidas. Esses ataques podem ter um impacto significativo no resultado financeiro de uma empresa, pois podem levar à perda de dados, danos regulatórios, e até responsabilidade legal. Ataques de credential stuffing podem ser particularmente devastadores para organizações que armazenam dados sensíveis de clientes, como o setor financeiro, prestadores de serviços de saúde, e empresas de comércio eletrônico. Se um hacker obtiver acesso à sua conta, eles podem roubar informações de cartão de crédito, números de seguro social, e outros dados sensíveis.
Além das perdas econômicas diretas dos ataques de credential stuffing, também existem custos indiretos, como a perda de confiança do cliente e danos à reputação de uma organização. Os clientes podem hesitar em fazer negócios com empresas afetadas por vazamentos de dados de alto perfil, e a publicidade negativa associada aos ataques pode ser difícil de superar.
Para se proteger contra ataques de credential stuffing, as organizações devem implementar medidas de autenticação fortes como autenticação multifatorial e CAPTCHAs para evitar que bots automatizados obtenham acesso não autorizado às contas de usuários. Você também deve monitorar seu sistema em busca de sinais de atividade suspeita e alertar proativamente os usuários sobre possíveis compromissos de conta. Um plano robusto de resposta a incidentes também deve estar em vigor caso tal incidente ocorra.
More from me
 O fim do Suhosin; o que vem a seguir?
 A maior falha de segurança do mundo antigo: lições de segurança do Vale dos Reis
 Superando Barreiras
 O WAF está morto, viva o WAF!
 Como lidar com novas técnicas de rastreamento; Cookies zumbis e impressão digital de Canvas
 Como conseguir um emprego em cibersegurança de nível inicial
Aviso de publicação
As opiniões, informação, as opiniões expressas são exclusivamente do autor e não representam necessariamente as do seu empregador ou das organizações com as quais está afiliado.
A informação contida neste artigo é apenas para fins informativos gerais. A informação é fornecida por Farhad Mofidi e, embora ele se esforce para manter a informação atualizada e precisa, ele não faz quaisquer declarações ou garantias de qualquer tipo, expressas ou implícitas, relativamente à integridade, precisão, fiabilidade, adequação ou disponibilidade do website. Farhad não faz quaisquer declarações ou garantias. ou sobre qualquer informação, produtos ou gráficos relacionados contidos em qualquer publicação para qualquer fim.
Também, A IA pode ser usada como uma ferramenta para fornecer sugestões e melhorar alguns dos conteúdos ou frases. As ideias, pensamentos, opiniões, e produtos finais são originais e feitos por humanos pelo autor.