Blog

vigilância ocular

Paranoico ou Preparado? Os espiões na sua secretária

Normalmente recebo perguntas sobre por que tenho um autocolante nos sensores de luz ambiente dos meus portáteis e telefone. Alguns pensam que eu não sei a diferença entre um sensor de luz e uma câmara e tentam explicar-me que isto não é uma câmara. O que eles não sabem é que os sensores de luz ambiente podem ser…
Ler mais
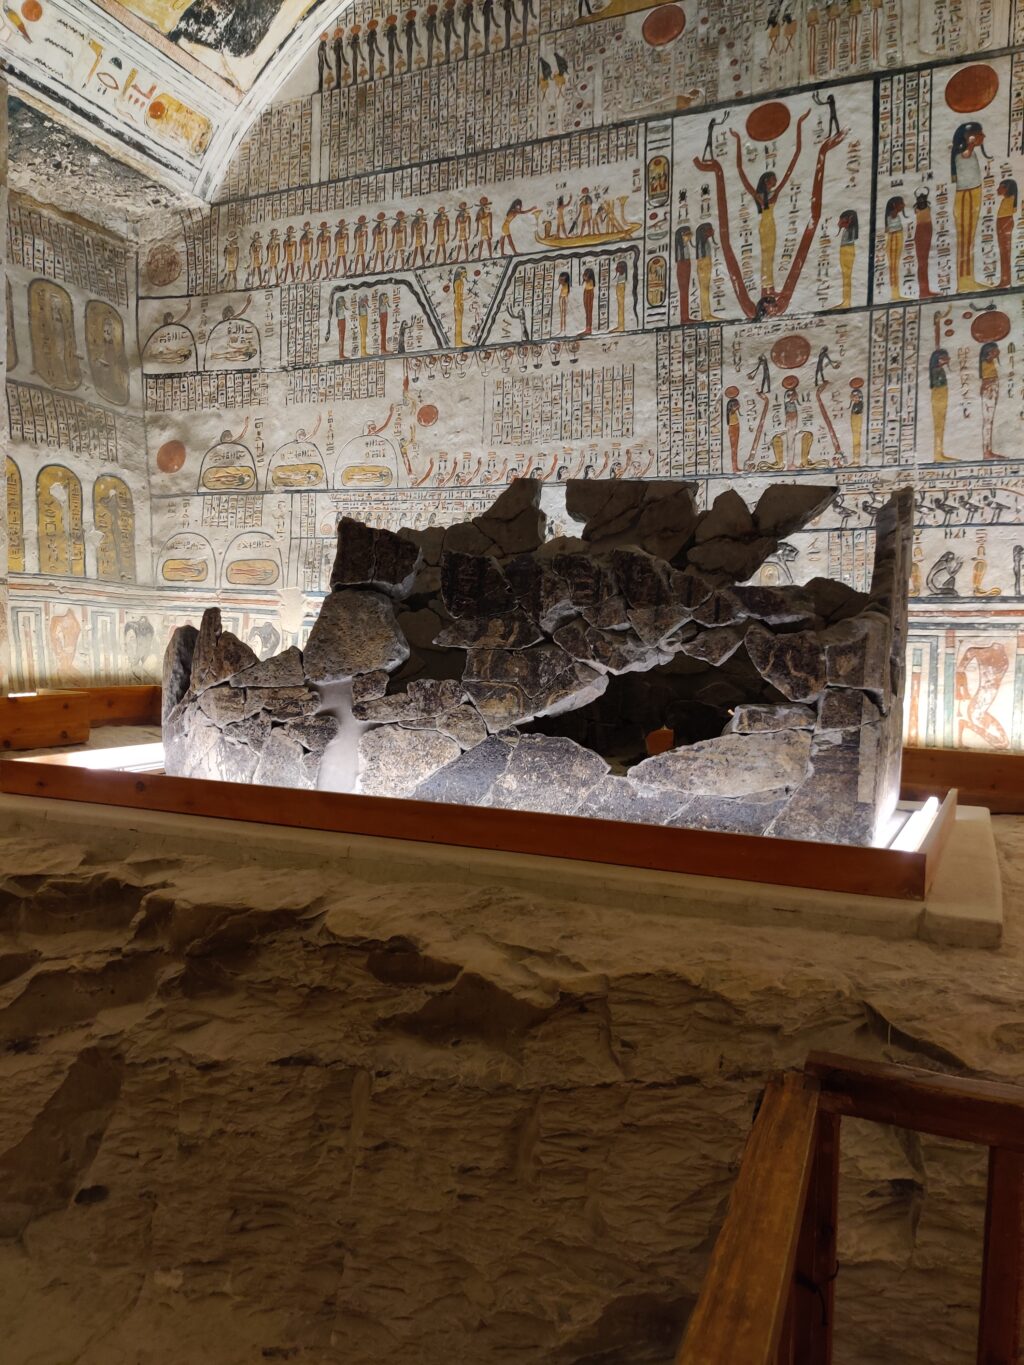
A maior falha de segurança do mundo antigo: lições de segurança do Vale dos Reis

Graças às longas férias anuais da Mastercard (temos 25 dias!) Fiz uma viagem de duas semanas ao Egipto no início deste mês para visitar um lugar que sempre quis ver: os túmulos funerários dos antigos faraós no Vale dos Reis. Como engenheiro de segurança, I could not help looking at these…
Ler mais

Empregos em Cibersegurança

Como conseguir um emprego em cibersegurança de nível inicial

Esta publicação é uma resposta a um amigo que procura um cargo em cibersegurança num mercado extremamente desafiante. Dado que este é um problema generalizado atualmente, Decidi escrever um post em vez de simplesmente deixar um comentário. Várias estatísticas de múltiplas fontes sugerem que há uma grande lacuna em funções de cibersegurança,…
Ler mais

Ataque WaterHole

Ataques a pontos de reunião (watering hole): como APT e cibercriminosos infiltram infraestruturas seguras

O meu primeiro contacto com o mundo dos cibercriminosos ocorreu através de uma campanha de ataque a watering hole há muitos anos. Visitei um site persa e descobri que estava a descarregar malware para visitantes’ navegadores. contactei prontamente o administrador do site, que me informou que não tinha conhecimento técnico sobre o problema. tornou-se evidente que…
Ler mais

credencial stuffing

O preenchimento de credenciais não é um DDoS!

ouvi isto muitas vezes ao longo dos últimos anos: alguém está a sofrer um forte ataque DDoS no seu site. Quando lhes pergunto que tipo de ataque estão a experienciar, a resposta é geralmente que os maus da fita estão a enviar-lhes milhares ou até milhões de pedidos POST. Quando eu…
Ler mais

ataques DDoS de aplicação

ataques DDoS na camada de aplicação, e como podem ser mitigados

DDoS (negação de serviço distribuída) e DoS (negação de serviço) os ataques podem ser amplamente classificados em três categorias com base nas camadas do modelo OSI que eles visam: camada de rede (Camada 3), camada de transporte (Camada 4), e camada de aplicação (Camada 7). Camada 3 e da Camada 4 os ataques são tipicamente menos complexos–even though that they might…
Ler mais

Web Application Firewall (WAF)

O WAF está morto, viva o WAF!

O firewall de aplicação web (WAF) é uma ferramenta de segurança usada para proteger contra acessos indesejados a aplicações web. É frequentemente um dispositivo de segurança que fica em cima de um servidor web e protege contra ameaças da internet ou de além do perímetro da rede. Ao contrário da Camada 3 (Rede) e da Camada 4 (Transporte) firewalls, which…
Ler mais

Zombie Cookies Verizon Yahoo AOL

Como lidar com novas técnicas de rastreamento; Cookies zumbis e impressão digital de Canvas

Canvas fingerprinting, e rastreadores de cookies zumbis não são novidade; no entanto, esses métodos foram aprimorados e se tornaram notoriamente eficazes ao longo do tempo. Recentemente, a study revealed that one in every four 10,000 dos sites mais visitados na internet usa canvas fingerprinting para rastrear os visitantes com até 99.9% precisão. The tracking attempt to collect…
Ler mais

PHP Suhosin

O fim do Suhosin; o que vem a seguir?

Por muitos anos, I zealously have used Suhosin with any implementations of PHP5 on Apache2 or PHP-FPM Nginx webservers to defend against SQL injection and other common web attacks. Na verdade, PHP5 foi tão desastroso, tanto em termos de segurança central, and its functions and modules that I could have never conceived using it…
Ler mais

Superando Barreiras