Il ripieno di credenziali non è DDO!
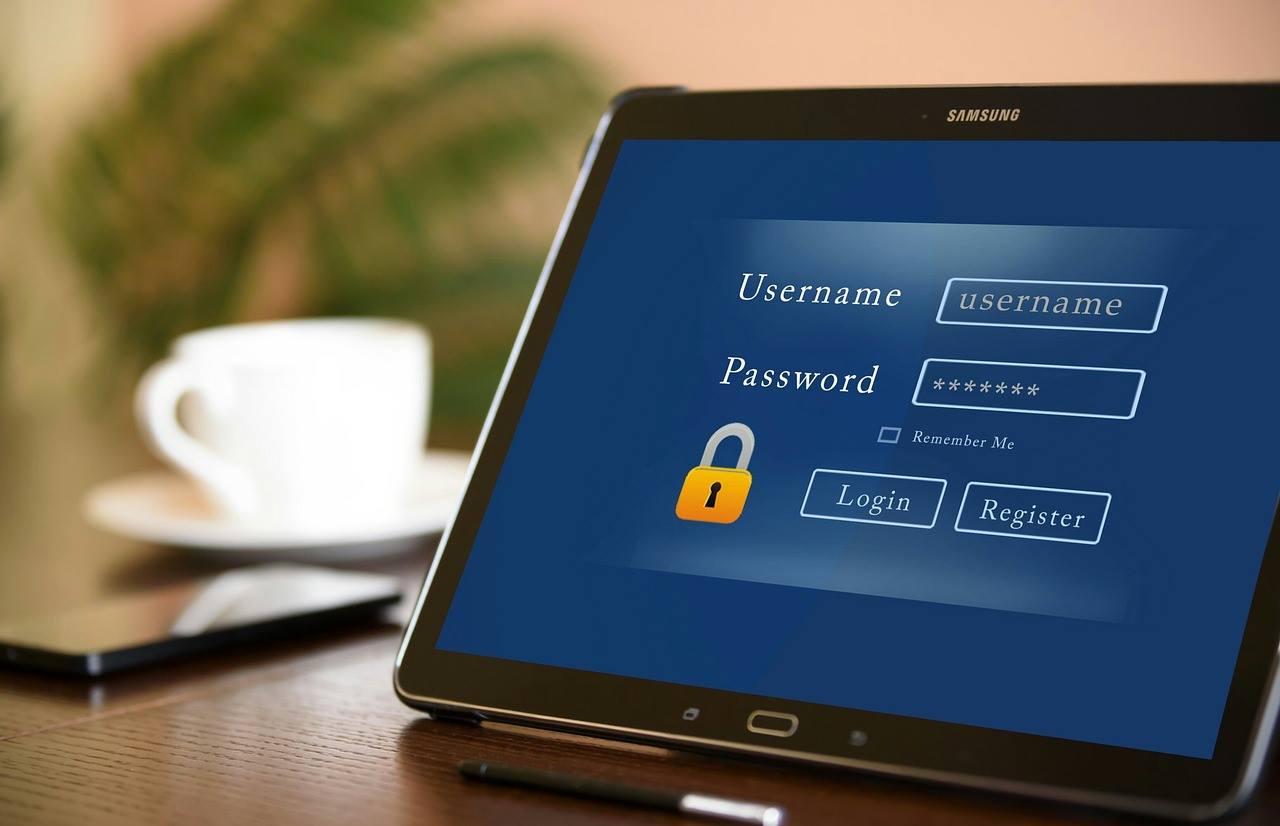
Ho sentito questo molte volte negli ultimi anni: qualcuno sta subendo un pesante attacco DDoS sul proprio sito web. Quando chiedo che tipo di attacco sta vivendo, la risposta di solito è che i cattivi stanno inviando migliaia o addirittura milioni di richieste POST. Quando chiedo dove siano indirizzate queste richieste, la risposta è spesso la pagina di registrazione o di accesso!
Gli attacchi di credential stuffing non sono attacchi DDoS da inondazione HTTP e sono molto più pericolosi. Questi attacchi possono costare alle organizzazioni milioni di dollari in perdita di dati e danni alla reputazione. Mentre un attacco DDoS da inondazione HTTP inonda un sito web di traffico, sovraccaricando e bloccando il server, un attacco di credential stuffing è una forma di cyber attacco più mirata e insidiosa. In un attacco di credential stuffing, gli hacker utilizzano bot automatizzati per provare migliaia o milioni di nomi utente e password rubati sulle pagine di accesso ai siti web per ottenere accesso non autorizzato agli utenti’ account. Attualmente, la vendita di credenziali rubate è uno dei business più redditizi per i criminali e quelle credenziali vengono utilizzate per attacchi di credential stuffing.
A differenza degli attacchi DDoS da inondazione HTTP, che sono principalmente mirati a interrompere le operazioni del sito web, gli attacchi di credential stuffing si concentrano sul furto di dati sensibili, come dati personali e finanziari da account utente compromessi. Questi attacchi possono avere un impatto significativo sul bilancio di un'azienda poiché possono portare a perdita di dati, danni normativi, e persino responsabilità legale. Gli attacchi di credential stuffing possono essere particolarmente devastanti per le organizzazioni che memorizzano dati sensibili dei clienti, come il settore finanziario, fornitori di assistenza sanitaria, e aziende di e-commerce. Se un hacker ottiene accesso al tuo account, può rubare informazioni sulla carta di credito, numeri di previdenza sociale, e altri dati sensibili.
Oltre alle perdite economiche dirette derivanti dagli attacchi di credential stuffing, ci sono anche costi indiretti come la perdita di fiducia dei clienti e danni alla reputazione di un'organizzazione. I clienti potrebbero essere riluttanti a fare affari con aziende colpite da violazioni di dati di alto profilo, e la pubblicità negativa associata agli attacchi può essere difficile da superare.
Per proteggersi dagli attacchi di credential stuffing, le organizzazioni dovrebbero implementare misure di autenticazione forti come l'autenticazione a più fattori e i CAPTCHA per prevenire l'accesso non autorizzato agli account degli utenti da parte di bot automatizzati. Dovresti anche monitorare il tuo sistema per segni di attività sospette e avvisare proattivamente gli utenti di potenziali compromissioni dell'account. Un piano di risposta agli incidenti robusto dovrebbe essere anche in atto se si verifica un tale incidente.
More from me
 Attacchi per il buco di irrigazione: In che modo i criminali apt e informatici si infiltrano per le infrastrutture sicure
 Paranoico o Preparato? Le spie sulla tua scrivania
 Come affrontare le nuove tecniche di tracciamento; Cookie zombie e fingerprinting Canvas
 Il più grande fallimento della sicurezza del mondo antico: Lezioni di sicurezza dalla valle dei re
 Abbattere le barriere
 Come ottenere un lavoro entry level in cybersecurity
Post Disclaimer
Le viste, informazioni, o le opinioni espresse sono esclusivamente quelle dell'autore e non rappresentano necessariamente quelle del suo datore di lavoro o delle organizzazioni con cui è affiliato.
Le informazioni contenute in questo post sono solo a scopo di informazione generale. Le informazioni sono fornite da Farhad Mofidi e mentre si sforza di mantenere le informazioni aggiornate e accurate, Non fa dichiarazioni o garanzie di alcun tipo, espresso o implicito, per quanto riguarda la completezza, precisione, affidabilità, idoneità o disponibilità del sito Web. Farhad non rilascia dichiarazioni o garanzie. o qualsiasi informazione, prodotti o grafiche correlate contenute in qualsiasi post per qualsiasi scopo.
Anche, L'intelligenza artificiale può essere impiegata come strumento per fornire suggerimenti e migliorare alcuni dei contenuti o delle frasi. Le idee, pensieri, opinioni, e i prodotti finali sono originali e fatti dall'uomo dall'autore.