Author: Farhad

sorveglianza visiva che osserva

Paranoico o Preparato? Le spie sulla tua scrivania

Di solito ricevo domande sul perché ho un adesivo sui sensori di luce ambientale dei miei laptop e del mio telefono. Alcuni pensano che non sappia la differenza tra un sensore di luce e una fotocamera e cercano di spiegarmi che questo non è una fotocamera. Quello che non sanno è che i sensori di luce ambientale possono essere…
Leggi di più
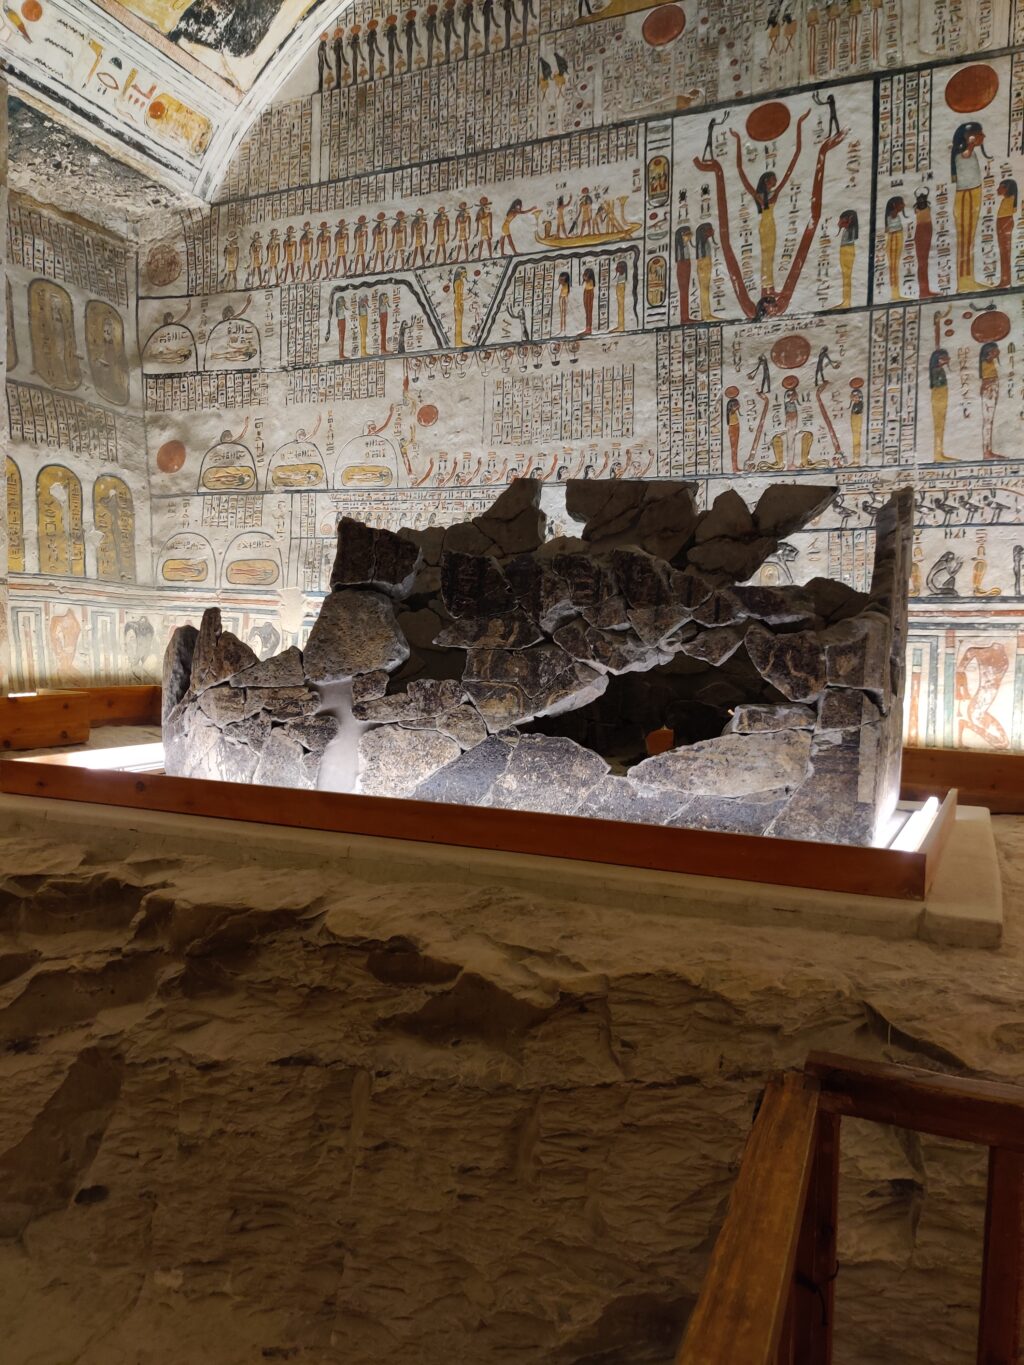
Il più grande fallimento della sicurezza del mondo antico: Lezioni di sicurezza dalla valle dei re

Grazie al lungo congedo annuale di MasterCard (abbiamo 25 giorni!) Ho fatto un viaggio di due settimane in Egitto all'inizio di questo mese per visitare un posto che ho sempre desiderato vedere: Le tombe sepolte degli antichi faraoni nella valle dei re. Come ingegnere di sicurezza, I could not help looking at these…
Leggi di più

Lavori nella cybersicurezza

Come ottenere un lavoro entry level in cybersecurity

Questo post è una risposta a un amico che sta cercando un ruolo nella cybersecurity in un mercato estremamente competitivo. Dato che questo è un problema diffuso oggigiorno, Ho deciso di scrivere un post piuttosto che limitarmi a lasciare un commento. Diverse statistiche provenienti da più fonti suggeriscono che c'è un ampio divario nei ruoli di cybersecurity,…
Leggi di più

Attacco WaterHole

Attacchi per il buco di irrigazione: In che modo i criminali apt e informatici si infiltrano per le infrastrutture sicure

Il mio primo incontro con il mondo dei cyber-criminali è avvenuto attraverso una campagna di attacco WaterHole molti anni fa. Ho visitato un sito web persiano e ho scoperto che stava scaricando malware sui visitatori’ browser. Ho contattato prontamente l'amministratore del sito, che mi ha informato di non avere conoscenze tecniche sul problema. It became apparent that…
Leggi di più

credential stuffing

Il ripieno di credenziali non è DDO!

Ho sentito questo molte volte negli ultimi anni: qualcuno sta subendo un pesante attacco DDoS sul proprio sito web. Quando chiedo che tipo di attacco sta vivendo, la risposta di solito è che i cattivi stanno inviando migliaia o addirittura milioni di richieste POST. When I…
Leggi di più

application ddos attacks

Attacchi DDoS di livello dell'applicazione, e come possono essere mitigati

DDoS (negazione di servizio distribuita) e DoS (negazione di servizio) gli attacchi possono essere ampiamente classificati in tre categorie in base ai livelli del modello OSI che mirano: livello di rete (Livello 3), livello di trasporto (Livello 4), e livello applicativo (Livello 7). Livello 3 e del Layer 4 gli attacchi sono tipicamente meno complessi–even though that they might…
Leggi di più

Web Application Firewall (WAF)

Il WAF è morto, Lunga vita al waf!

Il firewall per applicazioni web (WAF) è uno strumento di sicurezza utilizzato per proteggere l'accesso non autorizzato alle applicazioni web. È spesso un dispositivo di sicurezza che si trova sopra un server web e protegge da minacce provenienti da Internet o al di fuori del perimetro di rete. A differenza del Layer 3 (Rete) e del Layer 4 (Trasporto) i firewall, which…
Leggi di più

Zombie Cookies Verizon Yahoo AOL

Come affrontare le nuove tecniche di tracciamento; Cookie zombie e fingerprinting Canvas

Canvas fingerprinting, e i tracker Zombie cookie non sono una novità; tuttavia, questi metodi sono migliorati e sono diventati notoriamente efficaci nel tempo. Recentemente, a study revealed that one in every four 10,000 dei siti web più visitati su internet utilizza il canvas fingerprinting per tracciare i visitatori fino a 99.9% precisione. The tracking attempt to collect…
Leggi di più

PHP Suhosin

La fine di Suhosin; cosa c'è dopo?

Per molti anni, I zealously have used Suhosin with any implementations of PHP5 on Apache2 or PHP-FPM Nginx webservers to defend against SQL injection and other common web attacks. Infatti, PHP5 è stato così disastroso, sia in termini di sicurezza del core, and its functions and modules that I could have never conceived using it…
Leggi di più