Kimlik bilgisi doldurma DDoS değildir!
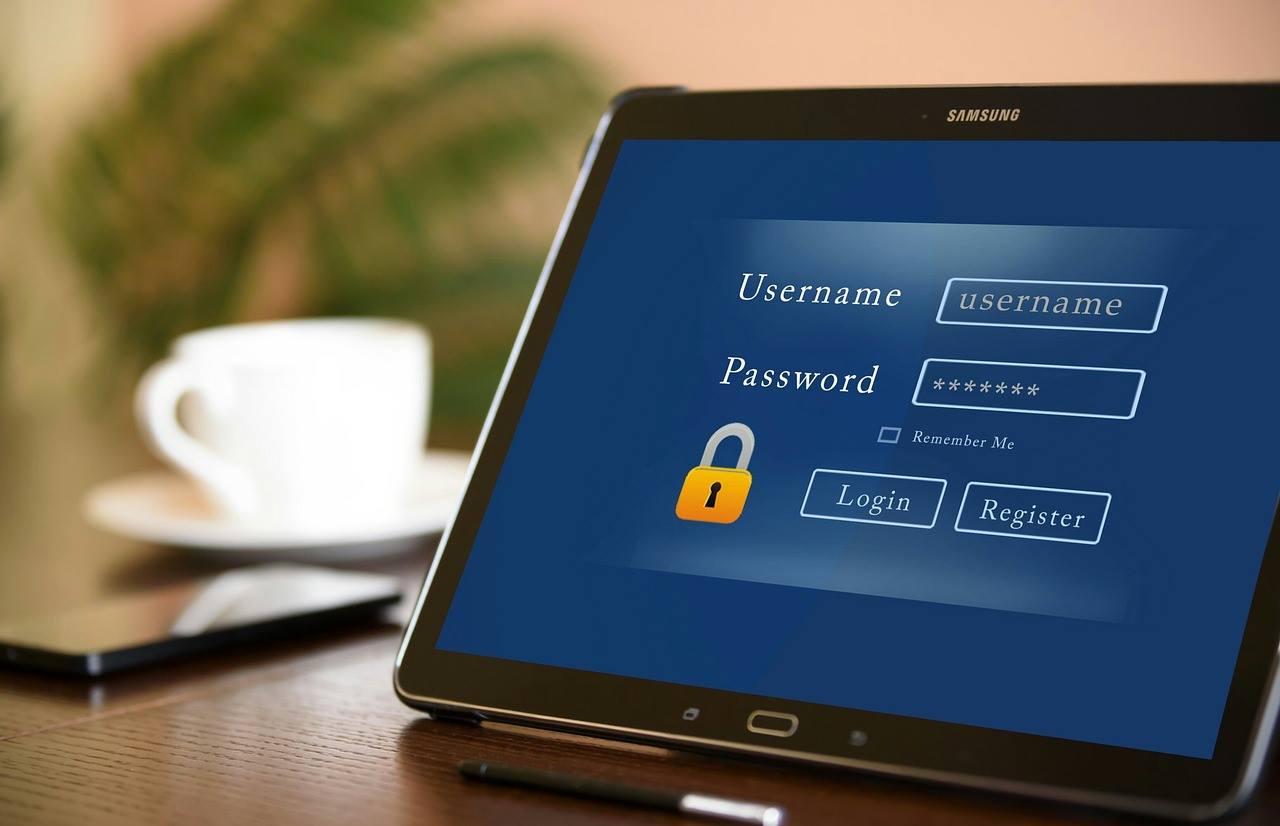
Bunu son birkaç yıl boyunca birçok kez duydum: birisi web sitesinde ağır bir DDoS saldırısı yaşıyor. Onlara ne tür bir saldırıyla karşılaştıklarını sorduğumda, cevap genellikle kötü niyetlilerin onlara binlerce veya hatta milyonlarca POST isteği göndermesi oluyor. Bu taleplerin nereye yönlendirildiğini sorduğumda, cevap genellikle kayıt veya giriş sayfasıdır!
Kimlik bilgisi doldurma saldırıları HTTP sel DDoS saldırıları değildir ve çok daha tehlikelidir. Bu saldırılar, kuruluşlara milyonlarca dolara mal olan veri kaybı ve itibar zararı verebilir. Bir HTTP sel DDoS saldırısı bir web sitesini trafikle doldururken, sunucuyu aşırı yükleyip çökertir, bir kimlik bilgisi doldurma saldırısı daha hedefli ve sinsice bir siber saldırı biçimidir. Bir kimlik bilgisi doldurma saldırısında, hackerlar, yetkisiz erişim elde etmek için web sitesi giriş sayfalarında binlerce veya milyonlarca çalınmış kullanıcı adı ve şifre denemek için otomatik botlar kullanır’ hesaplar. Şu anda, çalınmış kimlik bilgileri satışı en kârlı işlerden biridir en kârlı işlerden biridir suçlular için ve bu kimlik bilgileri, kimlik bilgileri doldurma saldırıları için kullanılıyor.
HTTP flood DDoS saldırılarının aksine, ki bunlar öncelikle web sitesi operasyonlarını bozmayı amaçlamaktadır, kimlik bilgileri doldurma saldırıları hassas verileri çalmaya odaklanır, kişisel ve finansal veriler gibi ele salınmış kullanıcı hesaplarından alınan veriler. Bu saldırılar, veri kaybına yol açtığı için şirketin kârını önemli ölçüde etkileyebilir, düzenleyici zararlar, hatta hukuki sorumluluk. Kimlik bilgileri doldurma saldırıları, hassas müşteri verilerini depolayan kuruluşlar için özellikle yıkıcı olabilir, finans sektörü, sağlık hizmeti sağlayıcıları, ve e-ticaret şirketleri. bir hacker hesabınıza erişim sağlarsa, kredi kartı bilgilerini çalabilir, sosyal güvenlik numaraları, ve diğer hassas veriler.
Kimlik bilgisi doldurma saldırılarından doğrudan ekonomik kayıplara ek olarak, müşteri güveninin kaybı ve bir organizasyonun itibarına verilen zarar gibi dolaylı maliyetler de vardır. Müşteriler, yüksek profilli veri ihlallerinden etkilenen şirketlerle iş yapmak konusunda isteksiz olabilir., ve saldırılarla ilgili olumsuz tanıtımın üstesinden gelmek zor olabilir.
Kimlik bilgisi doldurma saldırılarına karşı koruma sağlamak için, kuruluşlar uygulamalıdır güçlü kimlik doğrulama önlemleri otomatik botların kullanıcı hesaplarına yetkisiz erişim elde etmesini önlemek için çok faktörlü kimlik doğrulama ve CAPTCHA'lar gibi. Sisteminizde şüpheli aktivitelerin belirtilerini de izlemeli ve kullanıcıları olası hesap ihlalleri konusunda proaktif bir şekilde bilgilendirmelisiniz. Böyle bir olay meydana gelirse uygulanacak sağlam bir olay müdahale planı da olmalıdır.
Gönderi Feragatnamesi
Gösterim, bilgi, veya ifade edilen görüşler yalnızca yazara aittir ve işvereninin veya bağlı olduğu kuruluşların görüşlerini temsil etmek zorunda değildir.
Bu gönderide yer alan bilgiler yalnızca genel bilgi amaçlıdır. Bilgiler Farhad Mofidi tarafından sağlanır ve bilgileri güncel ve doğru tutmaya çalışır, HİÇBİR BEYANDA BULUNMAZ VEYA GARANTİ VERMEZ, açık veya zımni, Bütünlük ile ilgili olarak, doğruluk, güvenilirlik, Web sitesinin uygunluğu veya kullanılabilirliği. Farhad hiçbir beyanda bulunmaz veya garanti vermez. veya herhangi bir bilgi, herhangi bir amaçla herhangi bir Gönderide yer alan ürünler veya ilgili grafikler.
De, Yapay zeka, önerilerde bulunmak ve bazı içerikleri veya cümleleri geliştirmek için bir araç olarak kullanılabilir. Fikirler, Düşünce, Görüş, ve nihai ürünler orijinal ve yazar tarafından insan yapımıdır.