Le bourrage d’informations d’identification n’est pas une attaque DDoS!
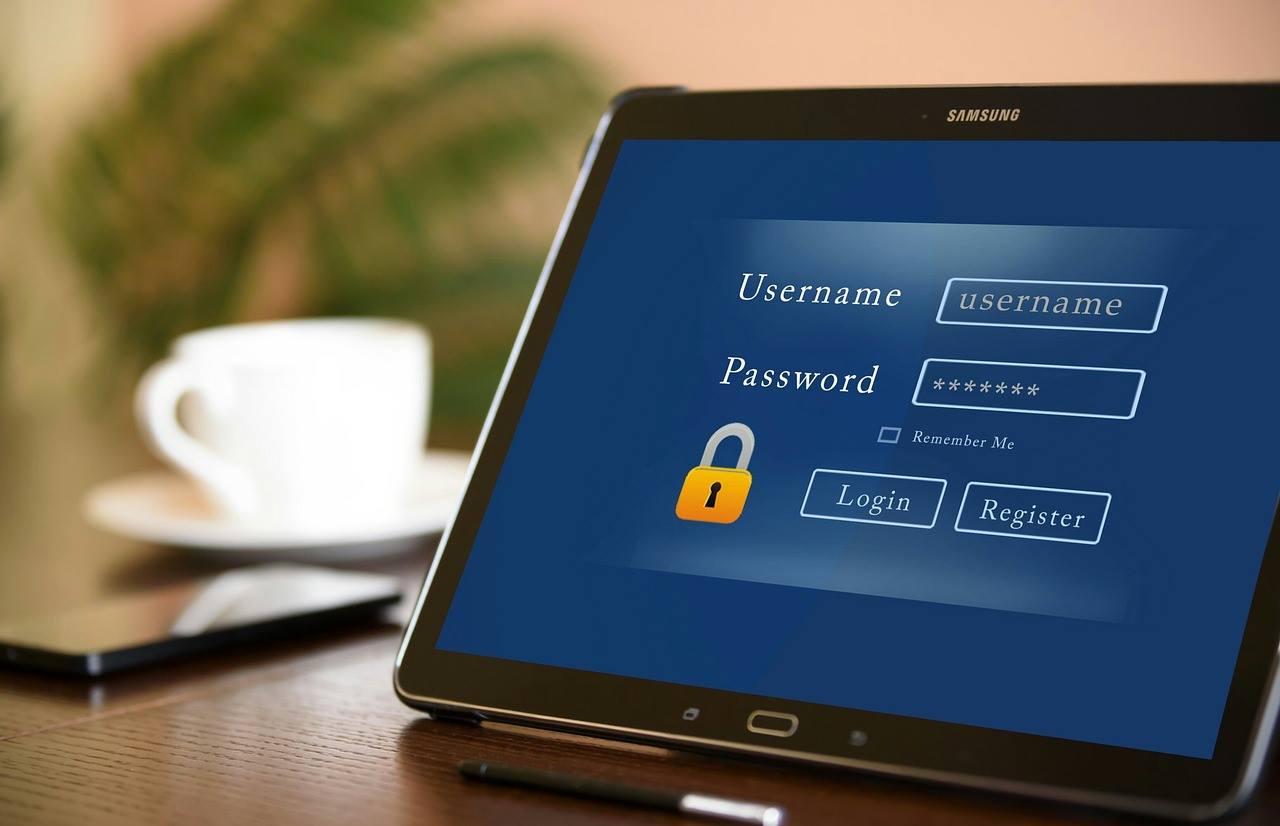
J’ai entendu cela à maintes reprises au cours des dernières années.: quelqu’un subit une attaque DDoS lourde sur son site Web. Quand je leur demande quel type d'attaque ils subissent, la réponse est généralement que les méchants leur envoient des milliers voire des millions de requêtes POST. Lorsque je demande où ces demandes sont ciblées, la réponse est souvent la page d'inscription ou de connexion!
Les attaques par credential stuffing ne sont pas des attaques DDoS par inondation HTTP et sont beaucoup plus dangereuses. Ces attaques peuvent coûter aux organisations des millions de dollars en perte de données et en dommages à la réputation. Alors qu'une attaque DDoS par inondation HTTP inonde un site web de trafic, surchargant et faisant planter le serveur, une attaque par credential stuffing est une forme de cyberattaque plus ciblée et insidieuse. Dans une attaque par credential stuffing, les hackers utilisent des bots automatisés pour essayer des milliers ou des millions de noms d'utilisateur et de mots de passe volés sur les pages de connexion des sites web afin d'accéder de manière non autorisée aux’ comptes des utilisateurs. Actuellement, la vente de données d'identification volées est l'une des entreprises les plus rentables pour les criminels et ces identifiants sont utilisés pour des attaques de bourrage d'identifiants.
Contrairement aux attaques DDoS par inondation HTTP, qui visent principalement à perturber le fonctionnement des sites web, les attaques de bourrage d'identifiants se concentrent sur le vol de données sensibles, comme les données personnelles et financières des comptes utilisateurs compromis. Ces attaques peuvent avoir un impact significatif sur le résultat net d'une entreprise car elles peuvent entraîner une perte de données, des sanctions réglementaires, et même une responsabilité juridique. Les attaques de bourrage d'identifiants peuvent être particulièrement dévastatrices pour les organisations qui stockent des données sensibles sur leurs clients, comme le secteur financier, les prestataires de soins de santé, et les entreprises de commerce électronique. Si un pirate accède à votre compte, il peut voler des informations de carte de crédit, des numéros de sécurité sociale, et d'autres données sensibles.
En plus des pertes économiques directes dues aux attaques par credential stuffing, il existe également des coûts indirects tels que la perte de confiance des clients et les dommages à la réputation d'une organisation. Les clients peuvent être réticents à faire affaire avec des entreprises touchées par des violations de données médiatisées, et la publicité négative associée aux attaques peut être difficile à surmonter.
Pour se protéger contre les attaques par bourrage d'identifiants, les organisations devraient mettre en œuvre des mesures d'authentification solides telles que l'authentification multifactorielle et les CAPTCHAs pour empêcher les bots automatisés d'accéder de manière non autorisée aux comptes utilisateurs. Vous devriez également surveiller votre système pour détecter les signes d'activités suspectes et avertir de manière proactive les utilisateurs d'une éventuelle compromission de compte. Un plan de réponse aux incidents robuste devrait également être en place si un tel incident se produit.
Plus de ma part
 Attaques de points d’eau: comment APT et les cybercriminels infiltrent les infrastructures sécurisées
 Faire tomber les barrières
 Le plus grand échec de sécurité du monde ancien: Les leçons de sécurité de la vallée des Kings
 Comment faire face aux nouvelles techniques de suivi; Cookies zombie et empreintes digitales canvas
 Paranoïaque ou Préparé? Les espions sur votre bureau
 La fin de Suhosin; ce qui est ensuite?
Clause de non-responsabilité
Les vues, information, ou les opinions exprimées sont uniquement celles de l’auteur et ne représentent pas nécessairement celles de son employeur ou des organisations auxquelles il est affilié.
Les informations contenues dans ce post sont à titre d’information générale uniquement. Les informations sont fournies par Farhad Mofidi et s’efforce de maintenir les informations à jour et exactes, Il ne fait aucune déclaration ou garantie d’aucune sorte, explicite ou implicite, concernant l’exhaustivité, exactitude, fiabilité, Pertinence ou disponibilité du site Web. Farhad ne fait aucune déclaration et ne donne aucune garantie. ou toute information, produits ou graphiques connexes contenus dans toute publication à quelque fin que ce soit.
Aussi, L’IA peut être utilisée comme un outil pour fournir des suggestions et améliorer certains contenus ou phrases. Les idées, Pensées, Opinions, et les produits finis sont originaux et fabriqués par l’homme par l’auteur.