El relleno de credenciales no es DDoS!
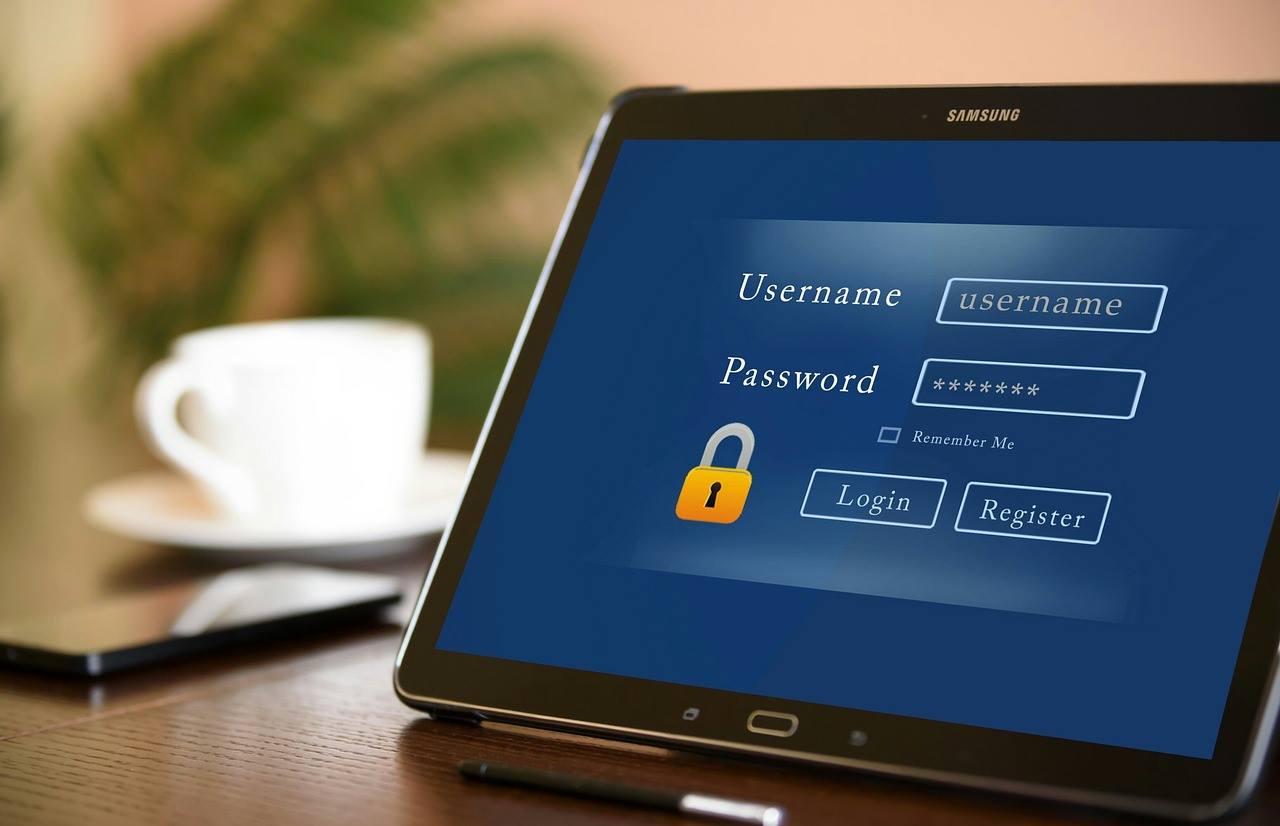
He escuchado esto muchas veces en el transcurso de los últimos años.: alguien está experimentando un fuerte ataque DDoS en su sitio web. Cuando les pregunto qué tipo de ataque están experimentando, la respuesta suele ser que los delincuentes les están enviando miles o incluso millones de solicitudes POST. Cuando pregunto a dónde se dirigen estas solicitudes, la respuesta a menudo es la página de registro o inicio de sesión!
Los ataques de credential stuffing no son ataques DDoS de inundación HTTP y son mucho más peligrosos. Estos ataques pueden costar a las organizaciones millones de dólares en pérdida de datos y daño a la reputación. Mientras que un ataque DDoS de inundación HTTP inunda un sitio web con tráfico, sobrecargando y colapsando el servidor, un ataque de credential stuffing es una forma de ciberataque más dirigida e insidiosa. En un ataque de credential stuffing, los hackers utilizan bots automatizados para probar miles o millones de nombres de usuario y contraseñas robados en las páginas de inicio de sesión de los sitios web para obtener acceso no autorizado a los usuarios’ cuentas. Actualmente, la venta de credenciales robadas es uno de los negocios más rentables para los criminales y esas credenciales están siendo utilizadas para ataques de relleno de credenciales.
A diferencia de los ataques DDoS por inundación HTTP, que están principalmente dirigidos a interrumpir las operaciones de los sitios web, los ataques de relleno de credenciales se enfocan en robar datos sensibles, como datos personales y financieros de cuentas de usuarios comprometidas. Estos ataques pueden tener un impacto significativo en los resultados financieros de una empresa ya que pueden conducir a la pérdida de datos, daños regulatorios, e incluso responsabilidad legal. Los ataques de relleno de credenciales pueden ser particularmente devastadores para organizaciones que almacenan datos sensibles de clientes, como el sector financiero, proveedores de atención médica, y empresas de comercio electrónico. Si un hacker obtiene acceso a tu cuenta, puede robar información de tarjetas de crédito, números de seguro social, y otros datos sensibles.
Además de las pérdidas económicas directas por ataques de credential stuffing, también hay costos indirectos como la pérdida de confianza del cliente y el daño a la reputación de una organización. Los clientes pueden ser reacios a hacer negocios con empresas afectadas por violaciones de datos de alto perfil, y la publicidad negativa asociada con los ataques puede ser difícil de superar.
Para protegerse contra ataques de credential stuffing, las organizaciones deben implementar medidas de autenticación fuertes como la autenticación multifactor y los CAPTCHAs para evitar que los bots automatizados obtengan acceso no autorizado a las cuentas de usuario. También deberías monitorear tu sistema en busca de signos de actividad sospechosa y advertir proactivamente a los usuarios sobre posibles compromisos de cuentas. También debería haber un plan de respuesta a incidentes robusto en caso de que ocurra un incidente así.
Más de mí
 El final de Suhosin; lo que sigue?
 El mayor fallo de seguridad del mundo antiguo: lecciones de seguridad desde el Valle de los Reyes
 Derribar barreras
 El WAF está muerto, larga vida al WAF!
 Cómo lidiar con las nuevas técnicas de seguimiento; Galletas zombi y huellas dactilares de Canvas
 Cómo conseguir un trabajo de ciberseguridad de nivel de entrada
Publicar descargo de responsabilidad
Las vistas, Información, o las opiniones expresadas son únicamente las del autor y no representan necesariamente las de su empleador o las organizaciones a las que está afiliado..
La información contenida en esta publicación es solo para fines de información general. La información es proporcionada por Farhad Mofidi y mientras se esfuerza por mantener la información actualizada y precisa., Él no hace ninguna representación o garantía de ningún tipo, expresa o implícita, En cuanto a la exhaustividad, Precisión, fiabilidad, Idoneidad o disponibilidad del sitio web. Farhad no hace representaciones ni garantías. o cualquier información, productos o gráficos relacionados contenidos en cualquier publicación para cualquier propósito.
Además, La IA puede emplearse como una herramienta para proporcionar sugerencias y mejorar algunos de los contenidos u oraciones. Las ideas, Pensamientos, Opiniones, y los productos finales son originales y hechos por el hombre por el autor.