Credential Stuffing ist kein DDoS!
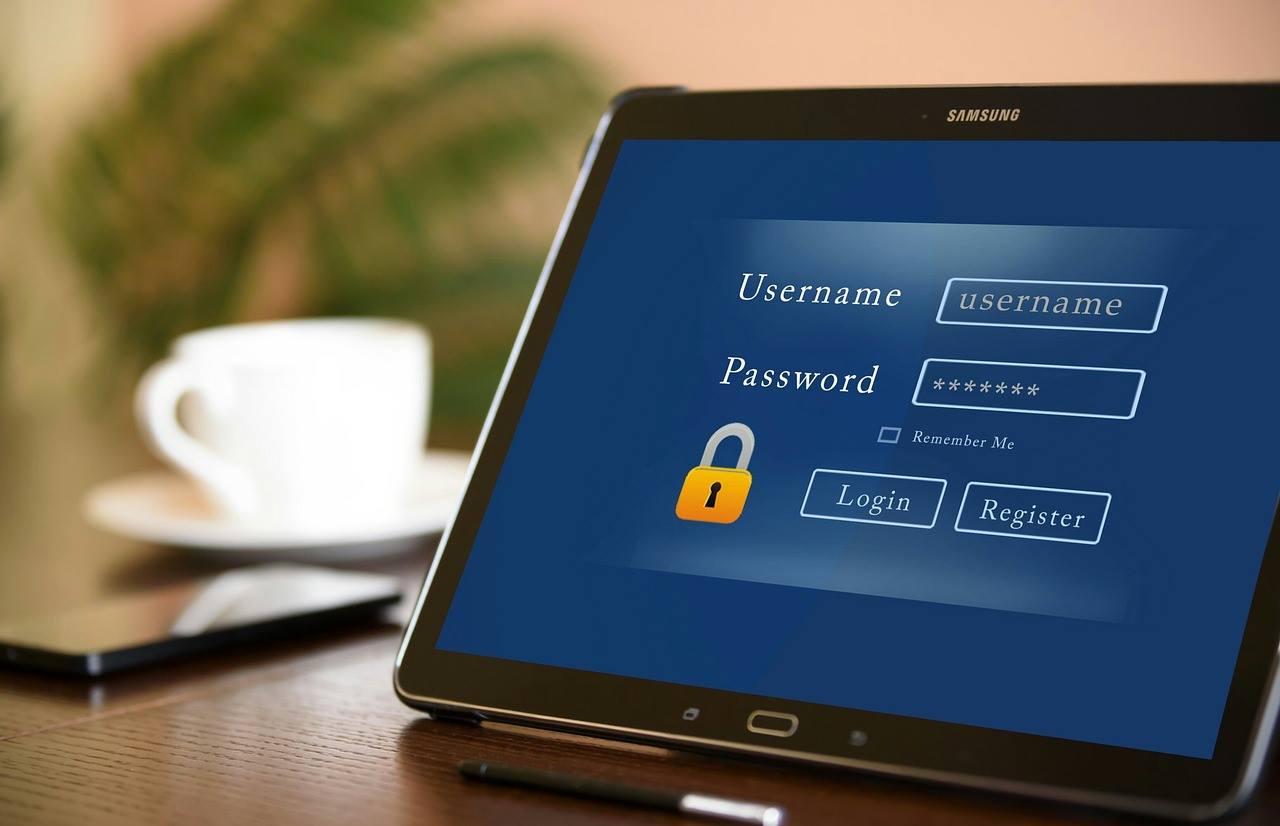
Das habe ich in den letzten Jahren oft gehört: Jemand erlebt einen schweren DDoS-Angriff auf seine Website. Wenn ich sie frage, welche Art von Angriff sie erleben, ist die Antwort normalerweise, dass die Bösewichte ihnen Tausende oder sogar Millionen von POST-Anfragen senden. Wenn ich frage, wo diese Anfragen gerichtet sind, ist die Antwort oft die Anmeldeseite oder die Registrierungsseite!
Credential Stuffing-Angriffe sind keine HTTP-Flut-DDoS-Angriffe und sind viel gefährlicher. Diese Angriffe können Organisationen Millionen von Dollar an Datenverlust und Rufschädigung kosten. Während ein HTTP-Flut-DDoS-Angriff eine Website mit Verkehr überflutet, und den Server überlastet und zum Absturz bringt, ist ein Credential Stuffing-Angriff eine gezieltere und heimtückischere Form des Cyberangriffs. Bei einem Credential Stuffing-Angriff, verwenden Hacker automatisierte Bots, um Tausende oder Millionen von gestohlenen Benutzernamen und Passwörtern auf Anmeldeseiten von Websites auszuprobieren, um unbefugten Zugriff auf Benutzer’ konten zu erhalten. Derzeit, ist der Verkauf gestohlener Anmeldeinformationen eines der profitabelsten Geschäfte für Kriminelle, und diese Anmeldeinformationen werden für Credential Stuffing-Angriffe verwendet.
Im Gegensatz zu HTTP-Flut-DDoS-Angriffen, die hauptsächlich darauf abzielen, den Betrieb von Websites zu stören, konzentrieren sich Credential Stuffing-Angriffe darauf, sensible Daten zu stehlen, wie persönliche und finanzielle Daten von kompromittierten Benutzerkonten. Diese Angriffe können erhebliche Auswirkungen auf das Ergebnis eines Unternehmens haben, da sie zu Datenverlust führen können., regulatorische Schäden, und sogar rechtliche Haftung. Credential Stuffing-Angriffe können besonders verheerend für Organisationen sein, die sensible Kundendaten speichern,, wie den Finanzsektor,, Gesundheitsdienstleister, und E-Commerce-Unternehmen.. Wenn ein Hacker Zugriff auf Ihr Konto erhält,, kann er Kreditkarteninformationen,, Sozialversicherungsnummern, und andere sensible Daten stehlen..
Neben den direkten wirtschaftlichen Verlusten durch Credential Stuffing-Angriffe, gibt es auch indirekte Kosten wie den Verlust des Kundenvertrauens und Schäden am Ruf einer Organisation.. Kunden könnten zögern, Geschäfte mit Unternehmen zu machen, die von hochkarätigen Datenverletzungen betroffen sind,, und die negative Publicity, die mit Angriffen verbunden ist, kann schwer zu überwinden sein..
Um sich gegen Credential Stuffing-Angriffe zu schützen,, sollten Organisationen starke Authentifizierungsmaßnahmen implementieren, wie Multi-Faktor-Authentifizierung und CAPTCHAs, um zu verhindern, dass automatisierte Bots unbefugten Zugriff auf Benutzerkonten erhalten.. Sie sollten auch Ihr System auf Anzeichen verdächtiger Aktivitäten überwachen und Benutzer proaktiv vor möglichen Kontokompromittierungen warnen.. Ein robustes Incident-Response-Plan sollte ebenfalls vorhanden sein, falls ein solches Ereignis eintritt..
Mehr von mir
 Abbau von Barrieren
 DDoS-Angriffe auf Anwendungsebene, und wie sie gemildert werden können
 Das Ende von Suhosin; was als nächstes kommt?
 Paranoid oder vorbereitet? Die Spione auf deinem Schreibtisch
 Wie man einen Einstiegsjob im Bereich Cybersicherheit findet
 Umgang mit neuen Tracking-Techniken; Zombie-Cookies und Canvas-Fingerprinting
Haftungsausschluss für Beiträge
Die Aussichten, Information, oder die geäußerten Meinungen sind ausschließlich die des Autors und repräsentieren nicht notwendigerweise die seines Arbeitgebers oder der Organisationen, mit denen er verbunden ist.
Die in diesem Beitrag enthaltenen Informationen dienen nur zu allgemeinen Informationszwecken. Die Informationen werden von Farhad Mofidi zur Verfügung gestellt und bemüht sich, die Informationen aktuell und korrekt zu halten, Er gibt keine Zusicherungen oder Garantien irgendwelcher Art ab, ausdrücklich oder stillschweigend, zur Vollständigkeit, Genauigkeit, Zuverlässigkeit, Eignung oder Verfügbarkeit der Website. Farhad gibt keine Zusicherungen oder Garantien ab. oder irgendwelche Informationen, Produkte oder zugehörige Grafiken, die in einem Beitrag für einen beliebigen Zweck enthalten sind.
Auch, KI kann als Werkzeug eingesetzt werden, um Vorschläge zu machen und einige der Inhalte oder Sätze zu verbessern. Die Ideen, Gedanken, Meinungen, und die Endprodukte sind original und vom Autor von Menschenhand hergestellt..