حشو بيانات الاعتماد ليس DDoS!
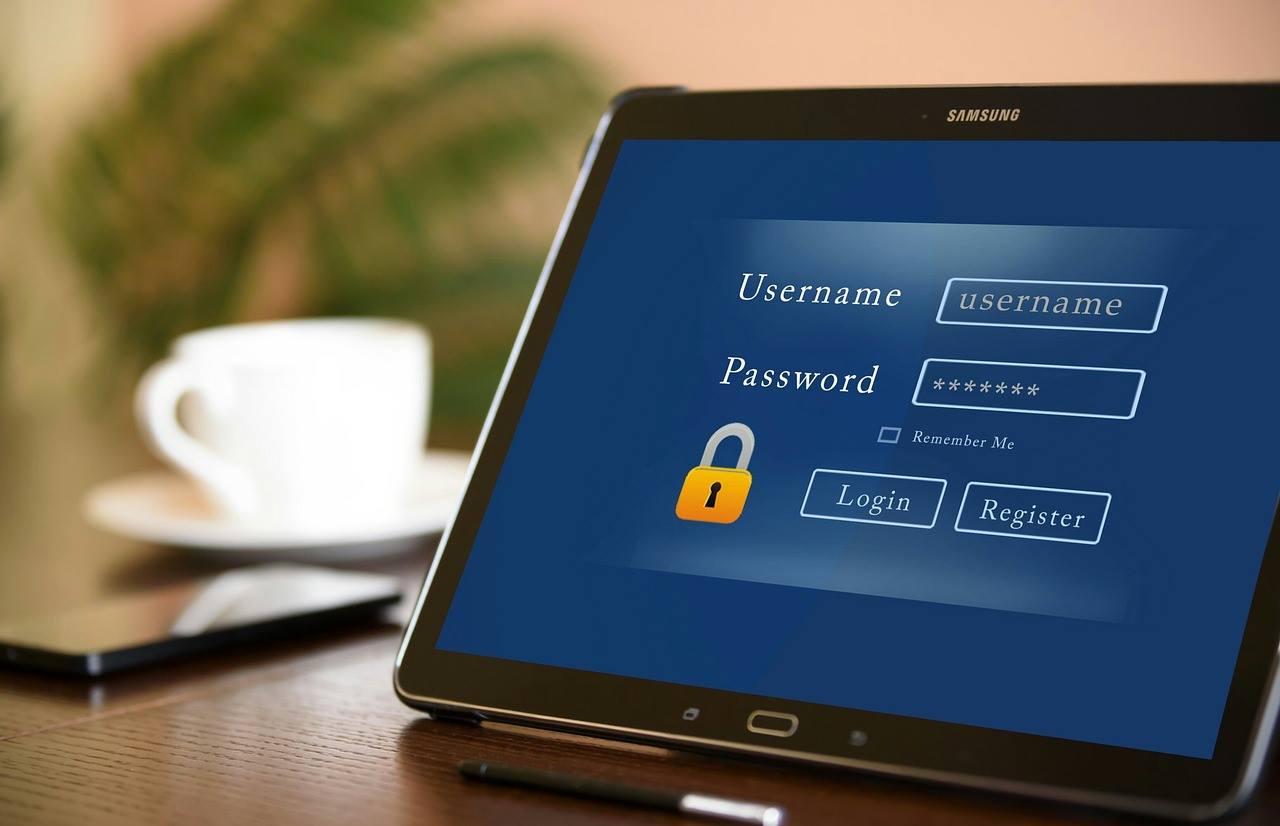
لقد سمعت هذا عدة مرات على مدار السنوات العديدة الماضية: يواجه شخص ما هجوم DDoS ثقيل على موقعه على الويب. عندما أسألهم عن نوع الهجوم الذي يتعرضون له, يكون الجواب عادة أن الأشرار يرسلون لهم آلاف أو حتى ملايين طلبات POST. عندما أسأل عن المكان الذي تستهدفه هذه الطلبات, الإجابة غالبًا ما تكون صفحة التسجيل أو تسجيل الدخول!
هجمات حشو بيانات الاعتماد ليست هجمات DDoS الفيضانية HTTP وهي أكثر خطورة بكثير. يمكن أن تكلف هذه الهجمات المنظمات ملايين الدولارات في فقدان البيانات وتضرر السمعة. بينما تفيض هجمة DDoS الفيضانية HTTP موقعًا إلكترونيًا بحركة المرور, مما يؤدي إلى تحميل زائد وتعطل الخادم, هجمة حشو بيانات الاعتماد هي شكل أكثر استهدافًا وخبثًا من الهجمات السيبرانية. في هجمة حشو بيانات الاعتماد, يستخدم القراصنة روبوتات آلية لتجربة آلاف أو ملايين من أسماء المستخدمين وكلمات المرور المسروقة على صفحات تسجيل الدخول للمواقع للحصول على وصول غير مصرح به إلى’ حسابات المستخدمين. حاليًا, تعتبر بيع بيانات الاعتماد المسروقة واحدة من أكثر الأعمال ربحية للمجرمين وتستخدم تلك البيانات في هجمات حشو بيانات الاعتماد.
على عكس هجمات DDoS الفيضانية HTTP, التي تستهدف بشكل أساسي تعطيل عمليات الموقع, تركز هجمات حشو بيانات الاعتماد على سرقة البيانات الحساسة, مثل البيانات الشخصية والمالية من حسابات المستخدمين المخترقة. يمكن أن يكون لهذه الهجمات تأثير كبير على أرباح الشركة حيث يمكن أن تؤدي إلى فقدان البيانات, وأضرار تنظيمية, وحتى المسؤولية القانونية. يمكن أن تكون هجمات حشو بيانات الاعتماد مدمرة بشكل خاص للمنظمات التي تخزن بيانات العملاء الحساسة, مثل القطاع المالي, مقدمي الرعاية الصحية, وشركات التجارة الإلكترونية. إذا تمكن هاكر من الوصول إلى حسابك, يمكنه سرقة معلومات بطاقة الائتمان, أرقام الضمان الاجتماعي, وغيرها من البيانات الحساسة.
بالإضافة إلى الخسائر الاقتصادية المباشرة الناتجة عن هجمات حشو بيانات الاعتماد, هناك أيضًا تكاليف غير مباشرة مثل فقدان ثقة العملاء وضرر سمعة المنظمة. قد يكون العملاء مترددين في التعامل مع الشركات المتأثرة بانتهاكات البيانات البارزة, ويمكن أن يكون من الصعب التغلب على الدعاية السلبية المرتبطة بالهجمات.
لحماية نفسك من هجمات حشو بيانات الاعتماد, يجب على المنظمات تنفيذ تدابير مصادقة قوية مثل المصادقة متعددة العوامل وCAPTCHAs لمنع الروبوتات الآلية من الوصول غير المصرح به إلى حسابات المستخدمين. يجب عليك أيضًا مراقبة نظامك بحثًا عن علامات النشاط المشبوه وتحذير المستخدمين بشكل استباقي من احتمال تعرض حساباتهم للاختراق. يجب أن يكون هناك أيضًا خطة استجابة قوية للحوادث في حال حدوث مثل هذا الحادث.
More from me
إعلان إخلاء المسؤولية
وجهات النظر, المعلومات, أو الآراء المعبر عنها هي آراء المؤلف فقط ولا تمثل بالضرورة آراء صاحب العمل أو المنظمات التي ينتمي إليها.
المعلومات الواردة في هذا المنشور هي لأغراض المعلومات العامة فقط. يتم توفير المعلومات من قبل فرهاد مفيدي وبينما يسعى جاهدا للحفاظ على المعلومات حديثة ودقيقة, لا يقدم أي تعهدات أو ضمانات من أي نوع, صريح أو ضمني, فيما يتعلق بالاكتمال, دقه, موثوقيه, ملاءمة أو توفر الموقع. فرهاد لا يقدم أي تعهدات أو ضمانات. أو أي معلومات, المنتجات أو الرسومات ذات الصلة الواردة في أي منشور لأي غرض من الأغراض.
أيضًا, يمكن استخدام الذكاء الاصطناعي كأداة لتقديم الاقتراحات وتحسين بعض المحتويات أو الجمل. الأفكار, الافكار, الاراء, والمنتجات النهائية أصلية ومن صنع الإنسان من قبل المؤلف.